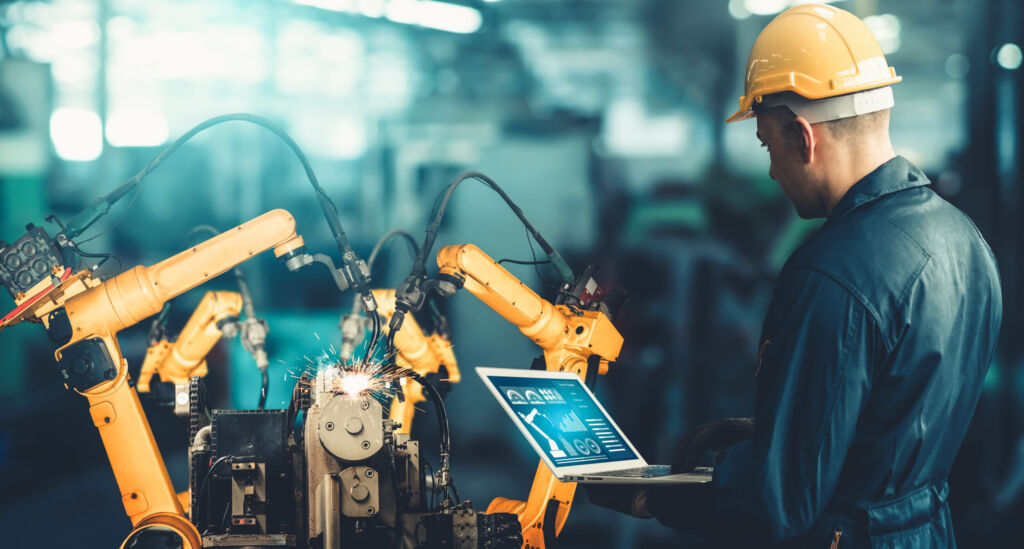
OT-Umgebungen gehören zu den komplexesten Bereichen der gesamten Infrastruktur. Dabei sind sie nicht selten über Jahre oder Jahrzehnte gewachsen und vereinen unterschiedlichste Technologien, Geräte und Hersteller. Häufig gibt es auch Legacy-Systeme wie ältere Steuerungssysteme auf Basis von Modbus neben modernen IIoT-Geräten, die über MQTT kommunizieren. Hinzu kommen SPSen, HMIs, DCS-Systeme, industrielle Gateways und Scada-Plattformen, die oft das Rückgrat der Produktionssteuerung bilden. Diese Heterogenität stellt Unternehmen vor besondere Herausforderungen. Für das Monitoring von OT-Umgebungen ist eine Lösung notwendig, die die Sprache der OT-Anlagen spricht, ohne die Automatisierungsprozesse und die von ihnen gesteuerten physikalischen Abläufe zu stören.
Gleichzeitig haben Cyberbedrohungen stark zugenommen, Malware-Kampagnen wie Industroyer oder Triton zielen speziell auf industrielle Umgebungen ab. Vorschriften wie die EU-Richtlinie NIS-2 verpflichten Unternehmen in kritischen Infrastrukturen zunehmend zu kontinuierlichem Monitoring, Risikobewertungen und einem strukturierten Risikomanagement. Eine solide Sicherheitsstrategie in der OT beginnt daher mit ganzheitlicher Transparenz. Teams müssen genau wissen, welche Systeme sich in ihrem Netzwerk befinden und wie sie miteinander kommunizieren. Entsprechend steigt auch der Bedarf an Informationen nahezu in Echtzeit über den Zustand von Anlagen und Netzwerken. Betreiber sollten frühzeitig erkennen können, wenn sich Leistungswerte verändern, Verbindungen instabil werden oder kritische Komponenten auszufallen drohen. Dafür ist ein Monitoring erforderlich, das die Besonderheiten industrieller Umgebungen berücksichtigt und gleichzeitig eine möglichst umfassende Sicht auf die vorhandenen Assets ermöglicht.
Was OT-Monitoring-Tools auszeichnet
Eine zentrale Voraussetzung für effektives Monitoring von OT-Geräten ist, dass die in industriellen Umgebungen etablierten Kommunikationsstandards unterstützt werden. Monitoring-Lösungen müssen unterschiedliche Technologien parallel abbilden und verschiedene Protokolle unterstützen. Dazu gehören u.a.:
· OPC UA hat sich als Standard für industrielle Interoperabilität etabliert. Moderne Monitoring-Tools ermöglichen die Überwachung von Serverstatus, Zertifikaten und individuellen Datenpunkten OPC-UA-fähiger Systeme. Gerade Zertifikate werden häufig unterschätzt: Läuft ein Zertifikat ab, kann die Kommunikation zwischen kritischen Anlagen unbemerkt ausfallen.
· Modbus bleibt insbesondere in Legacy-Systemen weit verbreitet. Viele ältere Steuerungen erfüllen weiterhin wichtige Aufgaben innerhalb der Produktion. Ein leistungsfähiges Monitoring sollte deshalb auch Daten aus Modbus-Geräten erfassen können, von Temperaturwerten über Ventilstellungen und Motordrehzahlen bis hin zu Fehlerständen.
· MQTT wiederum hat sich als wichtiger Standard für IIoT-Geräte etabliert. Das Monitoring von MQTT-Brokern, Nachrichtenflüssen und Topic-Abonnements schafft Transparenz über verteilte Sensornetzwerke und moderne IoT-Infrastrukturen.
Durch die Zusammenführung dieser Informationen entsteht ein zentrales Dashboard, das Administratoren einen Überblick über ihre OT-Umgebung bietet.
Scada-Integration, ohne bestehende Prozesse zu verändern
Eine besondere Herausforderung beim OT-Monitoring ist der Umgang mit Scada-Systemen. Diese gehören zu den kritischsten Komponenten der gesamten Infrastruktur und werden deshalb nur äußerst vorsichtig verändert. Gleichzeitig wächst das Bedürfnis, Informationen aus anderen Bereichen der Infrastruktur auch in Scada verfügbar zu machen.
Netzwerk-Monitoring Tools, wie Paessler PRTG, lösen dieses Problem mit einer OPC-UA-Server-Erweiterung. Das Tool sammelt dabei Echtzeitdaten aus der IT- und OT-Infrastruktur mithilfe von SNMP, WMI, Rest-APIs, Modbus und anderen Protokollen. Anschließend stellt es diese Daten als OPC-UA-Knoten bereit, mit denen sich Scada-Systeme als Client verbinden können, ohne das Scada-System selbst zu verändern. Dies ermöglicht einen Überblick über den Zustand der Infrastruktur und Störungen lassen sich schneller analysieren.
Sicherheit, Segmentierung und Transparenz über alle Assets
Cybersicherheit im operativen Bereich unterscheidet sich grundlegend von klassischer IT-Sicherheit. Viele Systeme können nicht einfach regelmäßig aktualisiert oder gepatcht werden, auch andere für die traditionelle IT entwickelte Sicherheitsmaßnahmen können nicht ohne Weiteres auf industrielle Netzwerke übertragen werden. Umso wichtiger ist die Transparenz über sämtliche Assets. Moderne Monitoring-Tools bieten Funktionen zur automatischen Erkennung von Geräten und erstellen ein vollständiges Inventar der OT-Infrastruktur, von SPSen und RTUs bis hin zu HMIs und industriellen Gateways. Auf dieser Basis lassen sich kritische Systeme identifizieren und priorisieren. Auch Baselines für normales Verhalten können festgelegt werden.