Laut einer gemeinsamen Studie von TÜV-Verband und Bundesamt für Sicherheit in der Informationstechnik (BSI) haben nur wenige Unternehmen in Deutschland Schutzmaßnahmen und Prozesse mit Blick auf Cyberangriffe im Zusammenhang mit KI etabliert. Jedes sechste Unternehmen in Deutschland gibt hingegen an, in den vergangenen zwölf Monaten einen Cyberangriff oder Betrugsversuch registriert zu haben, bei dem künstliche Intelligenz eine Rolle gespielt hat oder gespielt haben könnte: Insgesamt 17% der Unternehmen berichten von bestätigten Vorfällen (4%), Verdachtsfällen (11%) oder beidem (2%). Für die Studie wurden mehr als 500 Unternehmen ab 20 Mitarbeitenden befragt wurden.
Als häufigste Angriffsform nennen die Befragten täuschend echte Phishing-Mails: 90% der betroffenen Unternehmen berichten davon. Die Studienverantwortlichen betonen, dass solche Nachrichten durch KI sehr überzeugend formuliert und gezielt auf einzelne Personen oder Unternehmen zugeschnitten werden. 40% nennen automatisierte Angriffsskripte, die eigenständig nach Schwachstellen in der IT-Sicherheit suchen und sich dabei dynamisch anpassen. 11% berichten von Deepfakes, also gefälschten Audio- oder Videoaufnahmen. Diese werden beispielsweise genutzt, um Stimmen von Führungskräften zu imitieren und Mitarbeitende zu Überweisungen zu bewegen, etwa mit dem sogenannten CEO-Fraud.
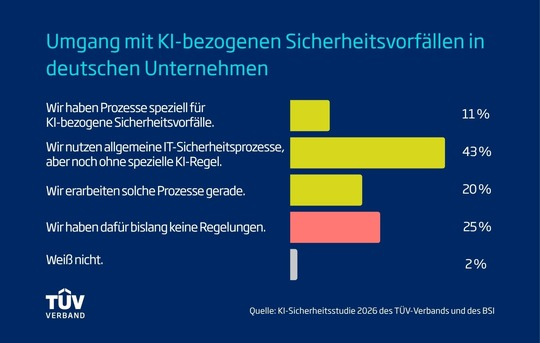
Anhand der Studienergebnisse sehen TÜV und BSI die meisten Unternehmen unzureichend auf KI-gestützte Cyberangriffe vorbereitet: Demnach verwenden nur 31% der KI-nutzenden Unternehmen die Technologie zur Verbesserung ihrer IT-Sicherheit. Spezielle Abläufe für den Umgang mit KI-bezogenen Sicherheitsvorfällen sind auch unter Unternehmen mit bestehender oder geplanter KI-Nutzung selten: Nur 11% geben an, über entsprechende Prozesse zu verfügen. 43% greifen auf ihre allgemeinen IT-Sicherheitsprozesse zurück, haben diese aber bislang nicht um KI-spezifische Regeln ergänzt. Weitere 20% erarbeiten derzeit entsprechende Abläufe, ein Viertel (25%) hat bislang keine Regelungen dafür.
Laut der Befragung setzen 49% der Betriebe KI ein, weitere 9% planen dies innerhalb der nächsten zwölf Monate. 42% der Unternehmen setzen derzeit keine KI ein und planen dies auch nicht. Mehr als die Hälfte von ihnen (53%) nennt Datenschutz- oder Sicherheitsbedenken als Grund. Häufiger genannt wird nur ein fehlender Nutzen (58%). Als weitere Hürden werden hoher Integrationsaufwand (44%), rechtliche Unsicherheiten (43%), fehlende Kompetenzen (39%) und erwartete hohe Kosten (36%) beschrieben. In der Studie wurde zudem untersucht, wie Unternehmen den eigenen KI-Einsatz absichern. Demnach bieten 56% ihren Mitarbeitenden allgemeine oder rollenspezifische Schulungen an. Jeweils 45% nehmen eine Risikobewertung und Klassifizierung von KI-Anwendungen vor beziehungsweise haben formale Freigabeprozesse etabliert. 42% prüfen KI-Lieferanten oder -Anbieter. Knapp ein Drittel (29%) hat bislang keine dieser Maßnahmen umgesetzt.
Zusätzlich zu diesen Regeln setzen 67% der KI-nutzenden Unternehmen auf Qualitätssicherung und menschliche Prüfung kritischer KI-Ergebnisse. 64% haben Zugriffsrechte beschränkt, 62% schützen sensible Daten, etwa durch Anonymisierung. 52% testen KI-Anwendungen vor dem Einsatz auf Sicherheit und andere Kriterien. Eine Protokollierung oder ein Monitoring der KI-Nutzung gibt es dagegen nur bei 40%. 8% haben keine der genannten technischen Schutzmaßnahmen getroffen.
Aus Sicht der befragten Unternehmen könnten unabhängige Prüfungen dazu beitragen, KI sicherer einzusetzen. 69% der befragten Unternehmen, die KI nutzen oder den Einsatz planen, erwarten von unabhängigen Prüfungen und Zertifizierungen eine höhere Sicherheit und Zuverlässigkeit der Anwendungen. Für 51% dieser Unternehmen gilt eine Zertifizierung durch eine unabhängige Prüforganisation bereits ein wichtiges Auswahlkriterium.